在攻擊擴散前,發現威脅
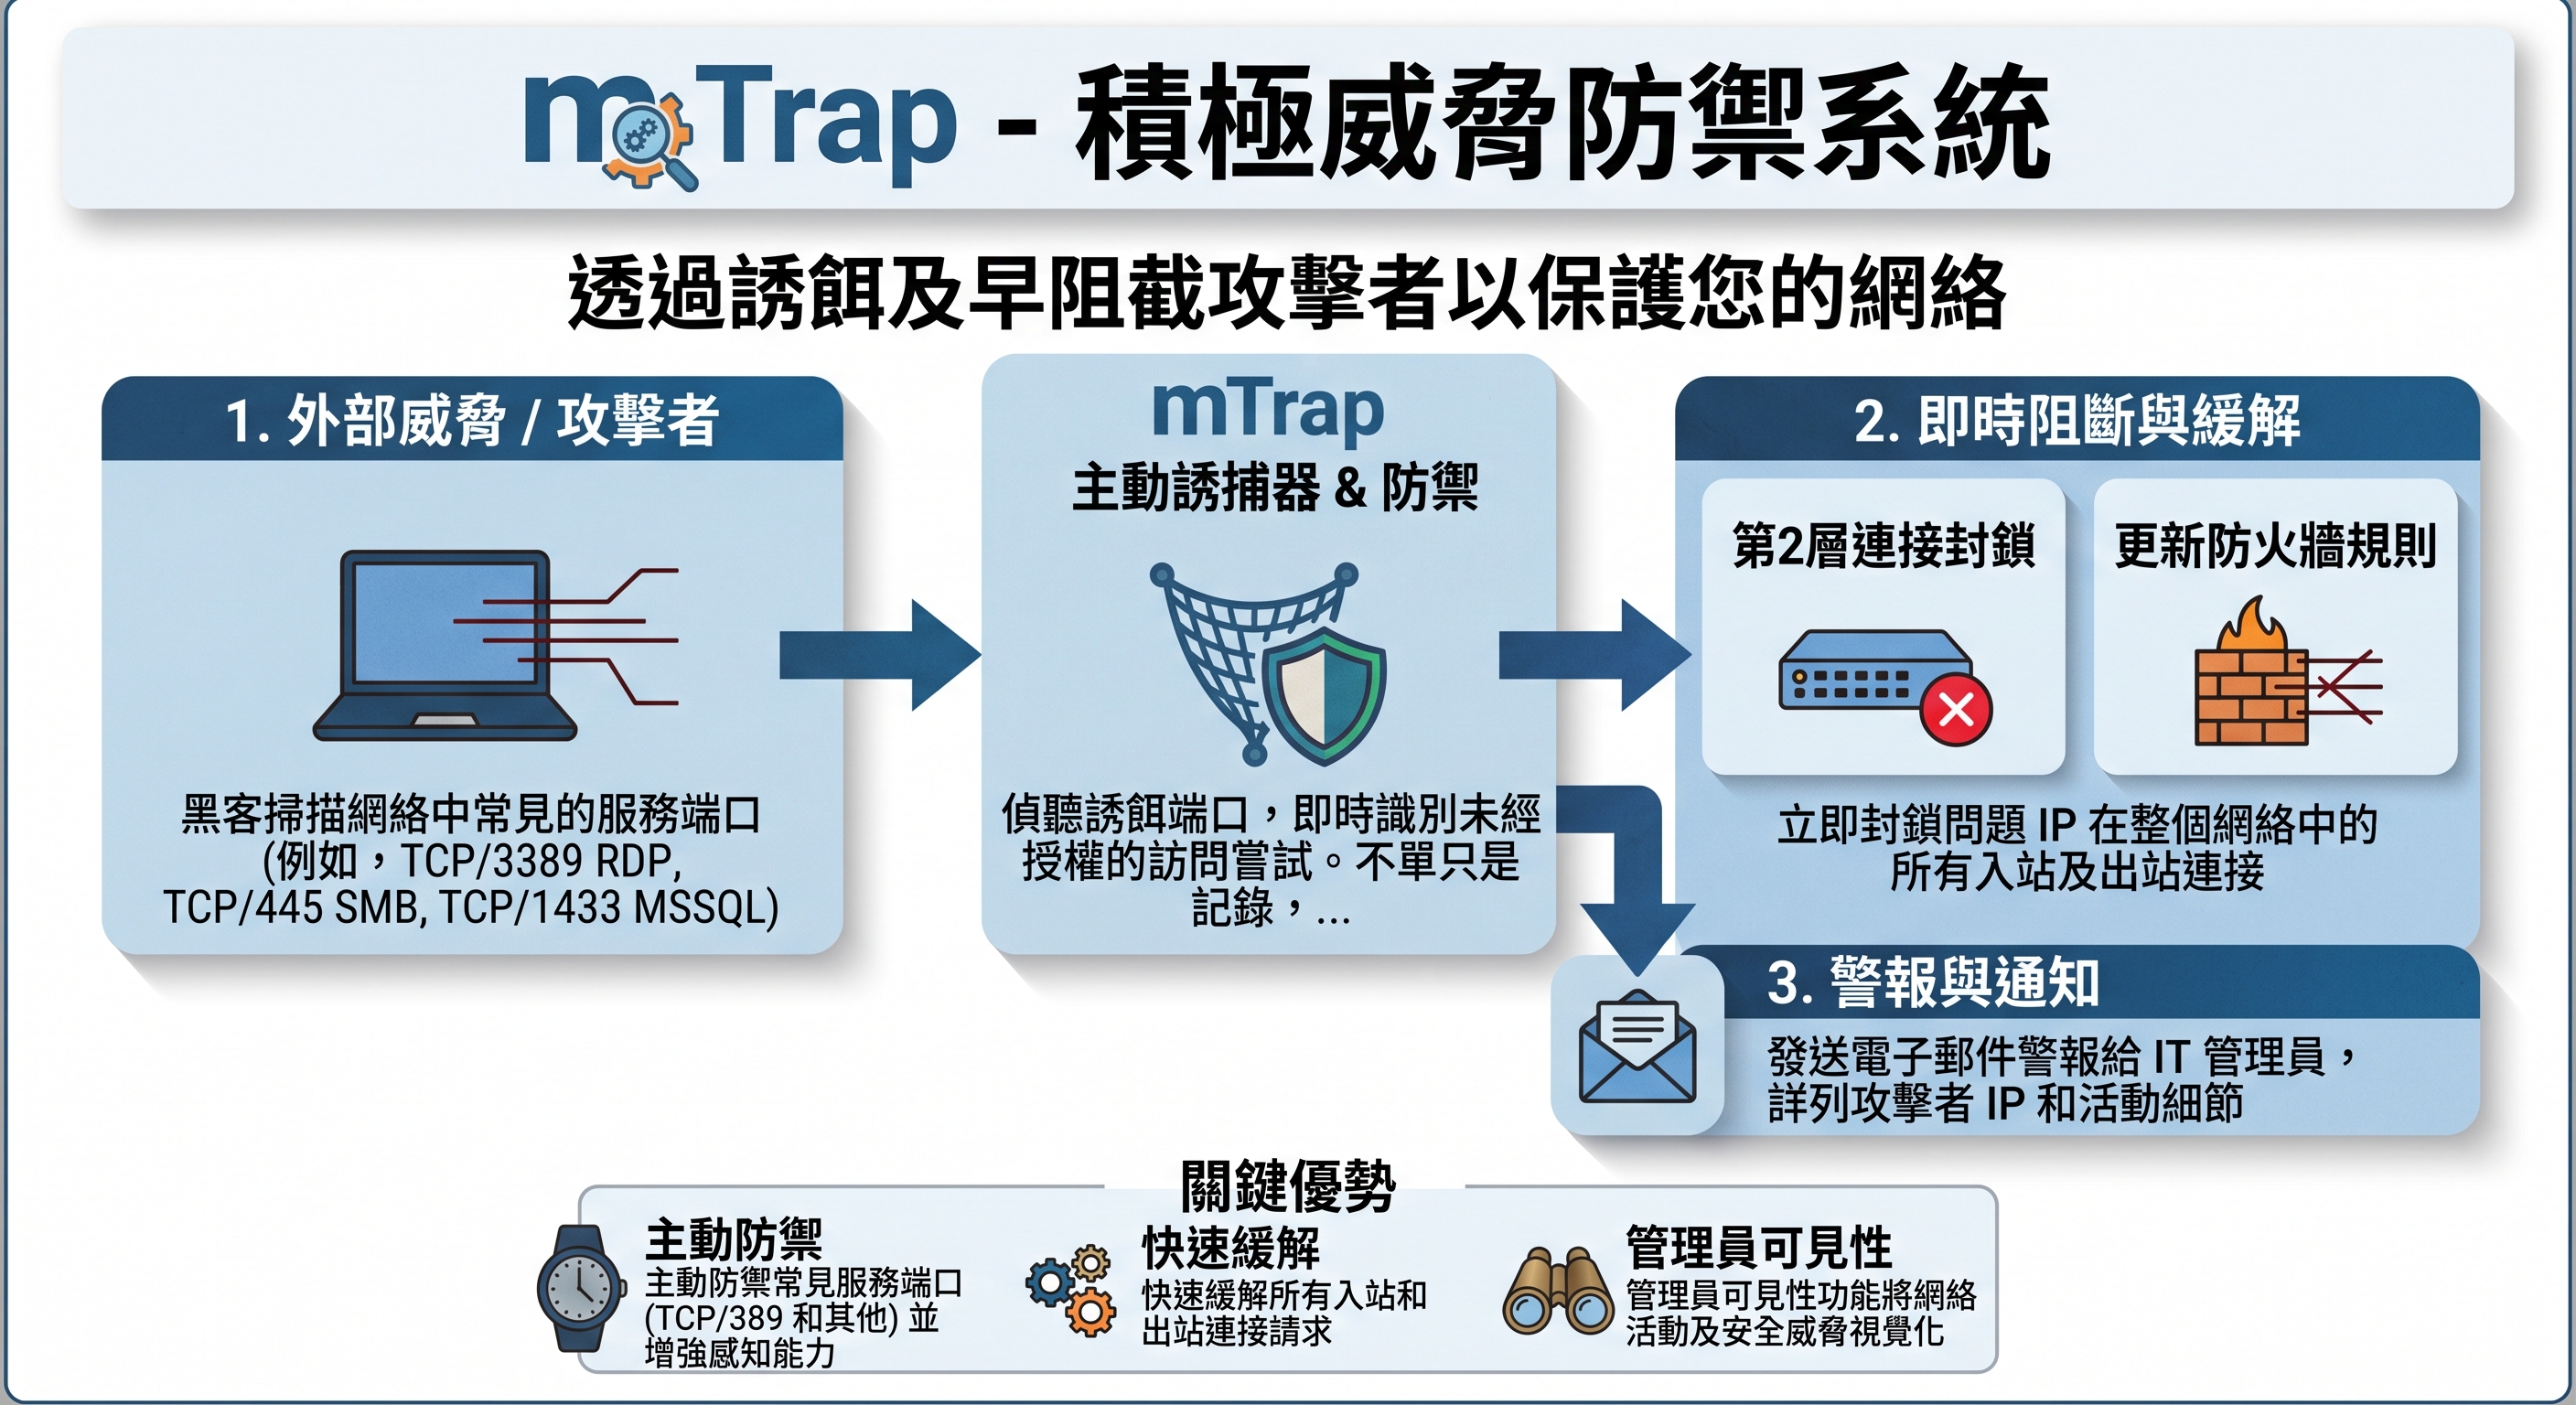
在網絡內部署蜜罐,監聽 RDP、SMB、MSSQL 等常見服務連接埠,識別未經授權的掃描及存取。
RDP · SMB · MSSQL
讓攻擊者的第一步,成為最後一步。mTrap 以蜜罐主動誘捕、即時阻斷威脅,結合 SOC 專業調查,為您的企業建立更主動的防線。
WHY mTrap
每一次可疑連線,都是及早行動的機會。
讓技術與專業團隊,一起守住您的網絡。
在網絡內部署蜜罐,監聽 RDP、SMB、MSSQL 等常見服務連接埠,識別未經授權的掃描及存取。
RDP · SMB · MSSQL偵測可疑活動後,透過第二層連線封鎖及防火牆規則更新,阻斷攻擊來源 IP 的入站與出站連線。
雙向連線阻斷事件詳情交由 SOC 團隊跟進,結合攻擊者 IP 與活動紀錄,調查入侵途徑,協助完善後續防護。
產品 + SOC 專業服務HOW IT WORKS
把攻擊者的試探,轉化為防禦的起點。
從可疑掃描到專業調查,步步相連。
VISIBILITY THAT MATTERS
從監控連接埠、封鎖名單到風險事件,
在同一個介面,看見需要關注的訊號。
BEYOND THE ALERT
mTrap 不止是一套防禦產品。結合 SOC 服務,我們利用偵測到的資訊,協助您理解攻擊者如何進入網絡,以及下一步應如何回應。
GOOD TO KNOW
從部署方式到 SOC 支援,
先了解最重要的幾件事。
mTrap 在網絡內部署蜜罐,監聽指定的誘餌連接埠。當攻擊者掃描或嘗試存取這些服務時,系統便能識別活動並觸發防禦流程。產品資料所列的例子包括 RDP(TCP/3389)、SMB(TCP/445)及 MSSQL(TCP/1433)。
系統透過第二層連線封鎖及防火牆規則更新,阻斷可疑來源 IP 的入站與出站連線。實際涵蓋範圍取決於網絡架構、部署位置及防火牆設定,團隊會在方案評估時與您確認。
SOC 團隊會根據攻擊者 IP、事件時間及活動詳情展開調查,配合可取得的網絡紀錄,分析入侵途徑並提出後續建議。服務範圍及回應安排會在方案中確認。
我們會先了解您的網絡環境、需要保護的網段、現有防火牆及 SOC 支援需求,再建議蜜罐部署與服務組合。您可預約演示,取得適合企業需求的報價。